Logiciel escroc de sécurité (Rogue) : comment reconnaître et supprimer les faux antivirus ?
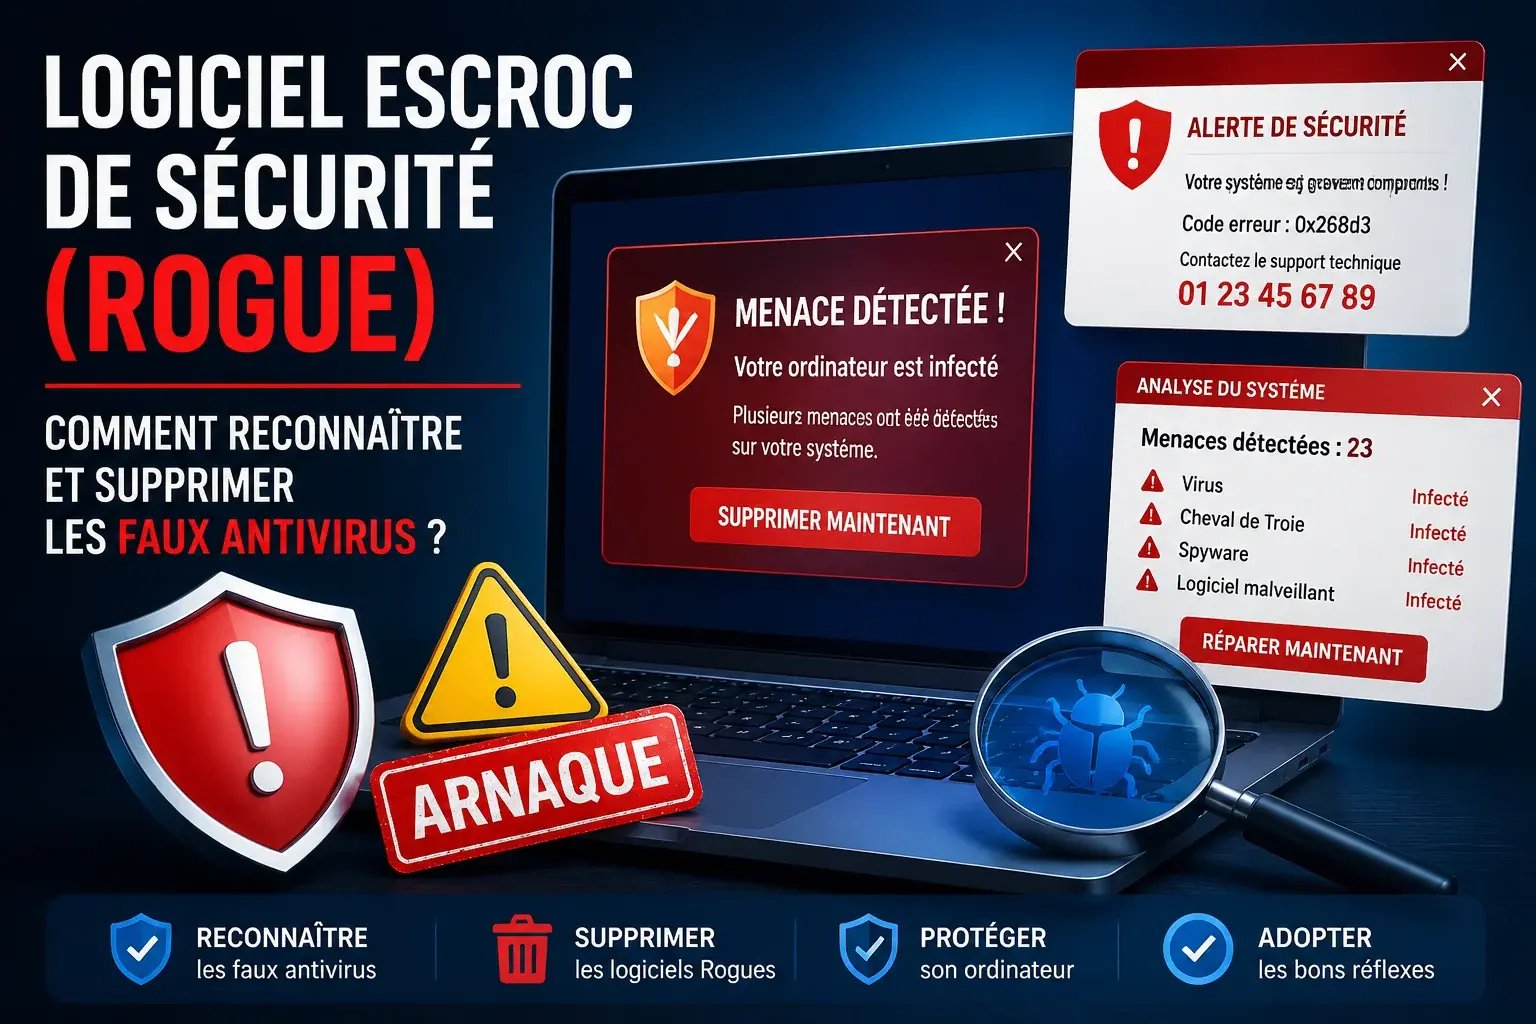
Les logiciels escrocs de sécurité, également appelés Rogue, Rogueware ou faux antivirus, sont des programmes conçus pour tromper les utilisateurs en leur faisant croire que leur ordinateur est gravement infecté.
Leur objectif est de provoquer la peur afin de pousser la victime à acheter une fausse licence, installer un logiciel inutile, fournir des informations personnelles ou contacter un faux support technique.
Même si les anciens Rogues qui imitaient les antivirus de Windows XP ou Windows Vista ont presque disparu, la méthode utilisée reste toujours la même : manipuler l’utilisateur grâce à de fausses alertes de sécurité.
À retenir
- Un Rogue est un faux logiciel de sécurité qui affiche souvent de fausses infections pour tromper l’utilisateur.
- Les alertes alarmantes, les analyses instantanées et les demandes de paiement sont des signes fréquents.
- Les nouvelles techniques utilisent principalement les navigateurs, les publicités frauduleuses et les fausses pages de sécurité.
- Des outils fiables comme AdwCleaner, ZHPCleaner, Malwarebytes Anti-Malware ou Dr.Web CureIt! peuvent aider à analyser et nettoyer un ordinateur.
Sommaire
- Qu’est-ce qu’un logiciel escroc de sécurité (Rogue) ?
- L’évolution des faux antivirus au fil des années
- Comment fonctionne un Rogue ?
- Comment reconnaître un faux antivirus ?
- Comment les logiciels escrocs infectent un ordinateur ?
- Comment supprimer un Rogue ?
- Comment éviter les faux logiciels de sécurité ?
- Outils recommandés pour analyser son PC
- Conclusion : rester vigilant face aux faux antivirus
- Questions fréquentes sur les Rogues
Qu’est-ce qu’un logiciel escroc de sécurité (Rogue) ?
Un Rogue est un logiciel malveillant qui se présente généralement comme un antivirus, un anti-espion ou un outil de nettoyage informatique légitime.
Contrairement à un véritable antivirus, son objectif n’est pas de protéger votre ordinateur mais de vous convaincre qu’un problème grave existe afin de vous faire agir rapidement.
Le programme peut simuler une analyse complète du système, afficher plusieurs infections imaginaires et proposer une suppression uniquement après l’achat d’une version payante.
Ces logiciels appartiennent à la famille des scarewares, des programmes qui utilisent la peur et l’urgence comme méthode de manipulation.
L’évolution des faux antivirus au fil des années
Les premiers logiciels escrocs de sécurité se sont largement développés avec l’arrivée d’Internet grand public. Ces faux antivirus affichaient de fausses analyses et tentaient de vendre une protection inexistante.
À cette époque, les Rogues imitaient souvent l’apparence des centres de sécurité Windows afin de paraître crédibles auprès des utilisateurs.
Aujourd’hui, les cybercriminels utilisent davantage les navigateurs Internet, les publicités malveillantes, les fausses notifications Windows, les pages de sécurité frauduleuses et les techniques d’ingénierie sociale.
Le principe reste cependant identique : créer une situation inquiétante pour pousser l’utilisateur à agir trop rapidement.
Comment fonctionne un logiciel escroc de sécurité (Rogue) ?
Le fonctionnement d’un Rogue repose principalement sur la tromperie. Contrairement à un antivirus réel qui analyse les fichiers présents sur l’ordinateur, un faux antivirus simule souvent une détection de menaces.
Après son installation, le programme peut afficher une fausse analyse indiquant la présence de nombreux virus, chevaux de Troie ou problèmes critiques.
L’utilisateur pense alors que son ordinateur est fortement compromis et qu’il doit agir immédiatement. C’est précisément cette réaction de peur qui est recherchée par les cybercriminels.
Les principales techniques utilisées par les Rogues
- Fausses analyses de sécurité : le logiciel affiche des infections imaginaires pour convaincre l’utilisateur d’acheter une version complète.
- Messages alarmants : des fenêtres indiquent que les données personnelles, les mots de passe ou les fichiers seraient en danger.
- Faux boutons de réparation : l’utilisateur est invité à cliquer pour « nettoyer » son ordinateur alors qu’il peut installer une autre menace.
- Faux supports techniques : certains Rogues affichent un numéro de téléphone pour mettre la victime en relation avec un faux technicien.
Cette méthode est particulièrement efficace car elle exploite un réflexe humain naturel : vouloir protéger rapidement son ordinateur lorsqu’il semble menacé.
Comment reconnaître un faux antivirus ou un Rogue ?
Les logiciels escrocs de sécurité utilisent plusieurs techniques pour convaincre les utilisateurs que leur ordinateur est infecté. Certains signes doivent immédiatement attirer votre attention.
Un véritable antivirus ne cherche jamais à provoquer la panique, à afficher des centaines d’infections imaginaires ou à obliger l’utilisateur à effectuer un paiement dans l’urgence.
Les principaux signes d’un logiciel escroc de sécurité
- Installation inattendue : le programme apparaît sur votre ordinateur alors que vous ne vous souvenez pas l’avoir installé.
- Analyse automatique suspecte : une analyse démarre immédiatement et détecte un grand nombre de problèmes en quelques secondes.
- Alertes alarmantes : des fenêtres rouges, des messages urgents ou des avertissements répétés indiquent que votre ordinateur serait gravement menacé.
- Demande de paiement immédiat : le logiciel réclame l’achat d’une licence pour supprimer les prétendues infections.
- Faux support technique : un numéro de téléphone ou un contact est affiché pour joindre un prétendu expert en sécurité.
- Modification du navigateur : des extensions inconnues apparaissent, des pages d’accueil changent ou des redirections inhabituelles se produisent.
Il faut également être très prudent avec les alertes affichées directement dans un navigateur Internet. Une page web peut imiter une notification Windows ou un message d’antivirus afin de pousser l’utilisateur à télécharger un faux outil de nettoyage.
Comment les logiciels escrocs de sécurité infectent un ordinateur ?
Les méthodes utilisées par les Rogues ont beaucoup évolué. Les anciens faux antivirus étaient souvent installés volontairement après un téléchargement trompeur, tandis que les nouvelles campagnes utilisent davantage la manipulation et les techniques d’ingénierie sociale.
Les principales méthodes de diffusion des Rogues
- Publicités malveillantes : certaines publicités affichées sur Internet peuvent rediriger vers de fausses pages indiquant qu’un virus a été détecté.
- Faux téléchargements : certains logiciels gratuits proposés sur des sites non fiables peuvent inclure des programmes indésirables ou des faux outils de sécurité.
- Fausses alertes Windows : des fenêtres imitent les messages du système afin de convaincre l’utilisateur d’installer un programme présenté comme une solution.
- Sites Internet frauduleux : certaines pages reproduisent l’apparence de véritables services connus pour gagner la confiance des visiteurs.
- Emails et messages frauduleux : des liens ou pièces jointes peuvent conduire vers l’installation d’un logiciel malveillant.
Les cybercriminels utilisent également le malvertising, c’est-à-dire la diffusion de publicités malveillantes, ainsi que des techniques de manipulation psychologique pour pousser l’utilisateur à agir rapidement.
Comment supprimer un logiciel escroc de sécurité (Rogue) ?
Si vous pensez qu’un Rogue est installé sur votre ordinateur, il est important de ne pas suivre les instructions affichées par ce programme.
Ne saisissez jamais vos informations bancaires, ne contactez pas le numéro indiqué dans une alerte suspecte et n’achetez pas la licence proposée.
Les étapes recommandées pour nettoyer un ordinateur infecté
- Fermez les fenêtres suspectes et évitez de cliquer sur les boutons proposés.
- Redémarrez votre ordinateur si nécessaire afin d’interrompre les processus suspects.
- Désinstallez les programmes inconnus récemment installés depuis les paramètres de Windows.
- Analysez votre ordinateur avec plusieurs outils de sécurité fiables.
- Vérifiez les extensions installées dans votre navigateur et supprimez celles qui sont inconnues.
- Effectuez les mises à jour de Windows et de vos logiciels afin de corriger les éventuelles failles de sécurité.
Outils recommandés pour supprimer un Rogue
Plusieurs outils gratuits peuvent vous aider à détecter et supprimer les logiciels indésirables associés aux faux antivirus :
- Malwarebytes AdwCleaner : spécialisé dans la suppression des logiciels publicitaires, barres d’outils, extensions indésirables et programmes potentiellement indésirables.
- ZHPCleaner : permet de nettoyer les navigateurs et de corriger certaines modifications provoquées par des logiciels malveillants.
- Malwarebytes Anti-Malware : recherche les chevaux de Troie, logiciels espions, malwares et autres menaces présentes sur l’ordinateur.
- Dr.Web CureIt! : propose une analyse complémentaire pour détecter différentes familles de logiciels malveillants.
Comment éviter les faux logiciels de sécurité (Rogue) ?
La meilleure protection contre les logiciels escrocs de sécurité repose avant tout sur la vigilance. Les cybercriminels utilisent principalement la peur, l’urgence et la manipulation pour convaincre les utilisateurs d’installer de faux programmes.
Un ordinateur bien protégé ne dépend pas uniquement d’un antivirus. Les habitudes de navigation, les téléchargements et la capacité à reconnaître une tentative d’arnaque jouent également un rôle essentiel.
Les bonnes pratiques à adopter
- Téléchargez vos logiciels depuis des sources fiables : privilégiez les sites officiels des éditeurs ou des plateformes reconnues.
- Évitez les fenêtres d’alerte inattendues : une page Internet ne peut pas réellement analyser votre ordinateur et détecter instantanément des dizaines de virus.
- Ne contactez jamais un numéro affiché dans une alerte suspecte : les faux supports techniques sont souvent utilisés pour prendre le contrôle d’un ordinateur ou vendre des services inutiles.
- Méfiez-vous des logiciels gratuits : certains installateurs peuvent proposer des programmes supplémentaires indésirables.
- Gardez Windows et vos logiciels à jour : les mises à jour permettent de corriger des vulnérabilités exploitées par les cybercriminels.
- Utilisez des outils de sécurité reconnus : un antivirus fiable associé à de bonnes pratiques réduit fortement les risques d’infection.
Il faut également apprendre à faire la différence entre une véritable notification de sécurité et une tentative de manipulation. Un message qui cherche à vous faire agir immédiatement doit toujours éveiller votre méfiance.
Outils recommandés pour analyser et nettoyer son ordinateur
Si vous pensez être victime d’un logiciel escroc de sécurité, plusieurs outils spécialisés peuvent vous aider à vérifier votre ordinateur et supprimer les programmes indésirables.
Malwarebytes AdwCleaner
AdwCleaner est particulièrement efficace contre les logiciels publicitaires, les barres d’outils, les extensions indésirables et certains programmes potentiellement indésirables pouvant accompagner un Rogue.
Télécharger AdwCleaner gratuitementZHPCleaner
ZHPCleaner permet de nettoyer les navigateurs, supprimer certaines modifications indésirables et corriger des paramètres souvent modifiés par des logiciels malveillants.
Télécharger ZHPCleaner gratuitementMalwarebytes Anti-Malware
Malwarebytes Anti-Malware permet de rechercher les chevaux de Troie, logiciels espions, malwares et autres menaces pouvant être associées aux faux antivirus.
Télécharger Malwarebytes Anti-MalwareDr.Web CureIt!
Dr.Web CureIt! est un outil d’analyse complémentaire permettant de rechercher plusieurs familles de logiciels malveillants sans remplacer votre antivirus habituel.
Télécharger Dr.Web CureIt!Conclusion : rester vigilant face aux faux antivirus et logiciels Rogues
Les logiciels escrocs de sécurité ont profondément évolué au fil des années, mais leur objectif reste toujours le même : tromper l’utilisateur en créant une fausse situation d’urgence.
Les anciens faux antivirus installés directement sur Windows ont laissé place à de nouvelles méthodes utilisant davantage les navigateurs Internet, les publicités frauduleuses, les fausses alertes techniques et les techniques de manipulation.
La meilleure protection repose donc sur plusieurs éléments : des logiciels à jour, des outils de sécurité fiables, des téléchargements prudents et surtout de bons réflexes face aux messages inattendus.
Un ordinateur sécurisé ne dépend pas uniquement d’un antivirus. La vigilance de l’utilisateur reste l’une des protections les plus importantes contre les arnaques informatiques modernes.
Questions fréquentes sur les logiciels escrocs de sécurité (Rogue)
Un Rogue est-il un vrai antivirus ?
Non. Un Rogue est un faux logiciel de sécurité conçu pour tromper l’utilisateur. Contrairement à un véritable antivirus, il ne cherche pas réellement à protéger votre ordinateur mais tente souvent de vous faire acheter une fausse licence, installer un programme inutile ou transmettre des informations personnelles.
Comment savoir si une alerte antivirus est fausse ?
Une alerte est probablement frauduleuse si elle apparaît soudainement dans un navigateur, si elle indique un nombre très élevé d’infections en quelques secondes, si elle utilise un message alarmant ou si elle demande un paiement immédiat.
Une page Internet peut-elle réellement détecter un virus sur mon PC ?
Non. Une simple page web ne peut pas analyser réellement les fichiers présents sur votre ordinateur ni connaître l’état de votre système. Les messages indiquant que « votre PC est infecté » sont généralement des tentatives d’arnaque destinées à vous faire installer un faux outil de sécurité.
Peut-on supprimer un Rogue gratuitement ?
Oui. La plupart des logiciels escrocs de sécurité peuvent être supprimés gratuitement avec des outils fiables comme AdwCleaner, ZHPCleaner, Malwarebytes Anti-Malware ou Dr.Web CureIt!.
Que faire si j’ai installé un faux antivirus ?
Ne renseignez aucune information personnelle ou bancaire. Désinstallez le programme suspect si possible, vérifiez les extensions de votre navigateur et effectuez une analyse complète avec des outils de sécurité reconnus.
Les logiciels escrocs de sécurité existent-ils encore aujourd’hui ?
Oui. Même si les anciens faux antivirus ont diminué, les techniques utilisées existent toujours sous de nouvelles formes : fausses alertes navigateur, faux supports techniques, publicités malveillantes et pages Internet imitant de véritables services de sécurité.
Un antivirus suffit-il pour éviter les Rogues ?
Un antivirus fiable apporte une protection importante, mais il ne remplace pas la vigilance. Les téléchargements prudents, les mises à jour régulières et la capacité à reconnaître les fausses alertes restent essentielles pour éviter les infections.
Articles recommandés
Comment supprimer les fenêtres publicitaires intempestives et les faux antivirus sur PC ?
Découvrez comment identifier les fausses alertes, supprimer les publicités abusives et nettoyer un ordinateur victime de logiciels indésirables.
Lire l’articleComment supprimer les malwares et virus de son PC gratuitement ?
Guide complet pour analyser un ordinateur infecté et utiliser les bons outils de désinfection.
Lire l’articleComment reconnaître un site Internet fiable ?
Apprenez à vérifier un site avant de télécharger un logiciel ou de communiquer vos informations personnelles.
Voir les vérificationsLes nouveaux types de menaces de sécurité en ligne
Comprendre les nouvelles techniques utilisées par les cybercriminels pour piéger les internautes.
Lire l’article